Aprende a activar la autenticación de dos factores en tu correo, redes sociales y cuentas importantes para reducir el riesgo de accesos no autorizados.
Una contraseña robada puede ser suficiente para que otra persona intente entrar en tu correo electrónico, redes sociales, almacenamiento en la nube o cuentas de trabajo. Si utilizas la misma contraseña en varios servicios, el riesgo aumenta: una filtración puede facilitar ataques contra otras cuentas.
La verificación en dos pasos añade una comprobación adicional al iniciar sesión. Así, aunque alguien consiga tu contraseña, todavía necesitará superar otro requisito de autenticación. No es una garantía absoluta, pero puede bloquear muchos intentos de acceso no autorizado.
1. ¿Qué es la verificación en dos pasos?
La verificación en dos pasos, también conocida como autenticación de dos factores (2FA), es un mecanismo de seguridad que solicita dos comprobaciones para confirmar que eres quien dices ser al iniciar sesión.
Normalmente, el primer paso es tu contraseña. El segundo puede ser un código generado por una aplicación, una llave de seguridad física, una confirmación en otro dispositivo o un código enviado por mensaje de texto.
La autenticación multifactor (MFA) es el concepto más amplio: requiere dos o más factores de categorías distintas. Por ejemplo, una contraseña que sabes y una llave de seguridad que tienes. Dos contraseñas diferentes, por sí solas, no constituyen necesariamente dos factores distintos.
Ejemplo sencillo
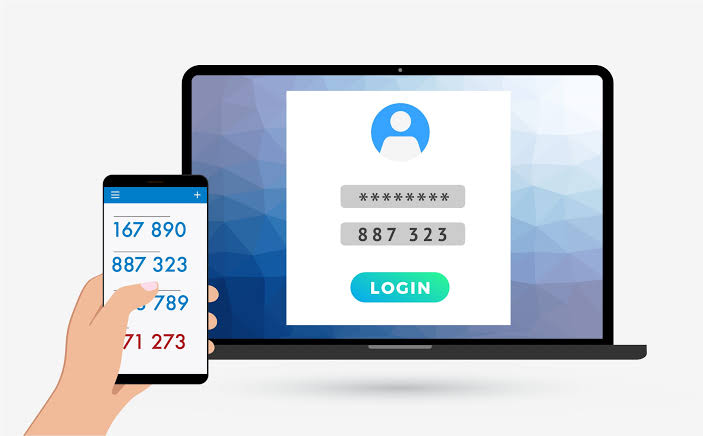
- Escribes tu correo electrónico y contraseña en la página de inicio de sesión.
- El servicio te pide una segunda comprobación.
- Apruebas el acceso mediante una aplicación autenticadora, una llave de seguridad u otro método habilitado.
- Si las comprobaciones son correctas, puedes entrar en tu cuenta.
Si un atacante obtiene solamente tu contraseña, la segunda comprobación dificulta que acceda a tu cuenta. Sin embargo, debes seguir atento a los mensajes falsos, las solicitudes de aprobación inesperadas y las páginas que imitan a servicios legítimos.
2. ¿Por qué es importante activar la autenticación de dos factores?
Reduce el riesgo por contraseñas robadas
Una contraseña filtrada o reutilizada no debería bastar para iniciar sesión si el segundo factor está bien configurado y el atacante no puede superarlo.
Protege tu correo electrónico
El correo suele utilizarse para restablecer contraseñas de otras cuentas. Protegerlo ayuda a reducir el riesgo de que un intruso tome el control de tus servicios.
Refuerza tus redes sociales
Disminuye la probabilidad de que otra persona acceda a tus perfiles, suplante tu identidad o publique contenido sin autorización.
Ayuda a proteger información de trabajo
La autenticación multifactor dificulta el acceso indebido a archivos, herramientas empresariales y paneles de administración.
3. ¿Qué método de verificación en dos pasos es más seguro?
No todos los métodos ofrecen el mismo nivel de protección. Siempre que el servicio lo permita, conviene priorizar métodos resistentes al phishing, como las llaves de seguridad compatibles con FIDO2 o las claves de acceso (passkeys).
| Método | Ventajas | Limitaciones | Recomendación |
|---|---|---|---|
| Passkeys o claves de acceso | Pueden permitir iniciar sesión con la biometría o el bloqueo del dispositivo y son resistentes a muchas técnicas de phishing. | La disponibilidad y recuperación dependen del servicio y de cómo se almacene o sincronice la clave. | Excelente opción cuando está disponible y se configura correctamente. |
| Llave de seguridad física | Ofrece una protección sólida contra páginas falsas cuando utiliza estándares resistentes al phishing. | Debes conservarla y tener una alternativa si la pierdes. | Muy recomendable para cuentas importantes y administradores. |
| Aplicación autenticadora | Genera códigos temporales y no depende necesariamente de recibir SMS. | Los códigos pueden ser robados mediante phishing si se ingresan en una página falsa. | Buena opción para la mayoría de usuarios. |
| Notificación de aprobación | Permite confirmar un acceso desde el celular. | Las solicitudes inesperadas pueden inducir a aprobar un inicio de sesión fraudulento. | Utiliza confirmación numérica cuando esté disponible. |
| SMS o llamada telefónica | Es fácil de usar y suele estar disponible. | Puede verse afectado por suplantación de SIM, interceptación o engaños. | Mejor que no tener segundo factor, pero prefiere métodos más sólidos si puedes. |
| Código por correo electrónico | Puede servir como verificación adicional en algunos servicios. | Si el correo asociado está comprometido, la protección pierde eficacia. | Protege primero el correo y configura los métodos más fuertes que ofrezca el servicio. |
Las recomendaciones anteriores son generales. El nivel real de protección depende del método específico, la configuración y las opciones de recuperación disponibles. Según CISA, los métodos resistentes al phishing ofrecen una defensa más sólida frente a páginas fraudulentas que los códigos enviados por SMS.
4. Cómo activar la verificación en dos pasos paso a paso
Los nombres de los menús cambian según la plataforma y la versión de la aplicación. En general, debes buscar las opciones de seguridad de tu cuenta y seguir las instrucciones oficiales.
Paso 1. Protege tu correo electrónico principal
Tu correo es una prioridad porque puede servir para recuperar otras cuentas. Empieza por una dirección que utilices para servicios importantes y comprueba que la contraseña sea única.
- Entra directamente al sitio oficial del proveedor, escribiendo la dirección en el navegador.
- Abre la sección de cuenta, seguridad o métodos de inicio de sesión.
- Busca una opción llamada «Verificación en dos pasos», «Autenticación de dos factores» o «Autenticación multifactor».
- Selecciona el método disponible, preferiblemente una passkey, llave de seguridad o aplicación autenticadora compatible.
- Completa la prueba de configuración y verifica que el método figure como habilitado.
- Guarda los códigos de recuperación y agrega un método alternativo si el servicio lo permite.
Para una cuenta de Google, visita la página oficial de seguridad de la cuenta. Revisa las opciones de verificación en dos pasos y las claves de acceso disponibles para tu cuenta.
Paso 2. Activa la autenticación en tu cuenta Microsoft
Si utilizas Outlook, Hotmail, OneDrive o una cuenta Microsoft, entra a la sección de seguridad de Microsoft.
- Inicia sesión y abre las opciones para administrar cómo verificas tu identidad.
- Busca la sección de verificación en dos pasos o métodos de seguridad adicionales.
- Activa la función y sigue las instrucciones que aparecen en pantalla.
- Si utilizas Microsoft Authenticator u otra aplicación compatible, vincúlala siguiendo el proceso oficial.
- Comprueba que tienes métodos de recuperación suficientes antes de cerrar la sesión.
Consulta las instrucciones actualizadas en la guía oficial de Microsoft sobre verificación en dos pasos.
Paso 3. Protege tu cuenta de Apple
Si utilizas iPhone, iPad o Mac, revisa la autenticación de dos factores de tu cuenta de Apple desde los ajustes de tu dispositivo o desde los canales oficiales de Apple.
Comprueba qué dispositivos y números de teléfono son de confianza. Si cambias de número o de teléfono, actualiza tus opciones de recuperación antes de perder el acceso al dispositivo antiguo.
Consulta las instrucciones oficiales en Soporte de Apple, buscando «autenticación de dos factores para la cuenta de Apple».
Paso 4. Protege tus redes sociales
Facebook, Instagram y otras plataformas ofrecen opciones de autenticación en sus ajustes de seguridad. Los nombres y la ubicación de los menús pueden cambiar con las actualizaciones.
- Abre la aplicación o el sitio oficial y entra a la configuración de tu cuenta.
- Busca «Centro de cuentas», «Contraseña y seguridad», «Seguridad» o una opción similar.
- Selecciona la cuenta que quieres proteger.
- Abre la opción de autenticación en dos pasos y elige el método disponible.
- Completa la verificación y guarda los códigos de recuperación si se proporcionan.
- Revisa las sesiones activas y cierra aquellas que no reconozcas.
Haz este proceso desde la aplicación oficial o entrando directamente al dominio legítimo. No sigas enlaces de mensajes inesperados que prometen verificar o recuperar tu cuenta.
Paso 5. Protege las cuentas financieras y de trabajo
Activa las opciones de seguridad disponibles en tus servicios bancarios, billeteras digitales, plataformas de trabajo y herramientas de administración web. En algunos servicios financieros, la verificación se realiza mediante la aplicación oficial o mecanismos propios de la entidad.
Si administras sitios web, hosting o dominios, prioriza las cuentas que permiten cambiar contraseñas, modificar DNS, administrar usuarios o recuperar el acceso a otros servicios. Una cuenta administrativa comprometida puede afectar varios proyectos.
5. ¿Qué es una aplicación autenticadora y cómo se utiliza?
Una aplicación autenticadora genera códigos temporales para comprobar tu identidad. En muchos servicios, el código cambia cada cierto tiempo y se utiliza junto con tu contraseña cuando inicias sesión.
Entre las opciones conocidas se encuentran Google Authenticator y Microsoft Authenticator. También existen otros autenticadores compatibles con los estándares habituales de códigos temporales.
Configuración habitual
- Descarga la aplicación desde la tienda oficial de tu teléfono.
- Entra a la configuración de seguridad del servicio que quieres proteger.
- Selecciona la aplicación autenticadora como método de verificación.
- Escanea el código QR que muestra el sitio oficial o introduce la clave de configuración manual, si se ofrece esa alternativa.
- Escribe el código temporal que aparece en la aplicación para confirmar la vinculación.
- Guarda los códigos de recuperación y comprueba que puedes volver a iniciar sesión.
6. Cómo evitar perder el acceso a tus cuentas
La autenticación en dos pasos mejora la seguridad, pero una mala preparación puede complicar la recuperación si pierdes el teléfono, cambias de número o se daña el dispositivo.
Guarda los códigos de recuperación
Algunos servicios proporcionan códigos de un solo uso. Guárdalos fuera del dispositivo principal, en un lugar privado y protegido. No los publiques ni los envíes por mensajes inseguros.
Configura un método alternativo
Si está disponible, registra otro dispositivo, una llave de seguridad adicional o un método de recuperación que controles. Comprueba que siga actualizado.
Protege tu número de teléfono
Utiliza las opciones de seguridad que ofrezca tu compañía móvil y protege tu cuenta del operador. Un atacante que consigue transferir tu número puede intentar recibir códigos SMS.
Revisa tus dispositivos de confianza
Elimina equipos antiguos que ya no utilizas y revisa periódicamente las sesiones activas. No mantengas dispositivos desconocidos como métodos de recuperación.
Antes de cambiar de teléfono, verifica cómo se transfieren o restauran tus autenticadores. No des por hecho que todos los códigos se sincronizan automáticamente. Si utilizas una cuenta empresarial, sigue el procedimiento de recuperación indicado por el administrador.
7. Errores que debes evitar al usar la verificación en dos pasos
- Compartir códigos de verificación: los códigos de inicio de sesión son privados, incluso si alguien afirma ser del soporte técnico.
- Aprobar solicitudes que no iniciaste: rechaza cualquier aviso de acceso inesperado y cambia tu contraseña desde el sitio oficial si sospechas un intento de intrusión.
- Reutilizar contraseñas: utiliza una contraseña distinta para cada servicio, preferiblemente gestionada con un administrador de contraseñas confiable.
- Dejar los códigos de recuperación junto a la contraseña: guárdalos de manera que una sola filtración no entregue todas las credenciales.
- Desactivar el segundo factor para evitar molestias: si tienes problemas de acceso, configura correctamente el método alternativo en lugar de eliminar la protección sin necesidad.
- Confiar en mensajes urgentes: no introduzcas códigos en páginas abiertas desde enlaces sospechosos ni entregues códigos por teléfono.
- Olvidar las cuentas antiguas: revisa también los perfiles que ya no utilizas, especialmente si pueden recuperar o vincularse con otras cuentas.
8. Checklist interactivo: revisa la seguridad de tus cuentas
Marca las medidas que ya has completado. Esta lista sirve para organizar tu revisión; no comprueba automáticamente la configuración real de tus cuentas.
0 de 8 medidas completadas.
9. ¿Qué hacer si alguien ya entró a tu cuenta?
Si recibes alertas de acceso que no reconoces o sospechas que alguien ha tomado el control de una cuenta, actúa desde un dispositivo confiable y entra al servicio escribiendo tú mismo su dirección oficial.
- Cambia la contraseña: utiliza una nueva que no hayas usado en ningún otro servicio.
- Revoca sesiones desconocidas: cierra los dispositivos y las sesiones que no reconozcas desde la configuración de seguridad.
- Verifica los métodos de recuperación: comprueba que el correo, teléfono y dispositivos de confianza sigan siendo tuyos.
- Activa o restablece la autenticación: configura un método fuerte y genera nuevos códigos de recuperación si los anteriores pudieron quedar expuestos.
- Revisa los cambios recientes: comprueba reglas de reenvío de correo, aplicaciones conectadas, permisos, mensajes enviados y modificaciones de perfil.
- Protege otras cuentas relacionadas: si reutilizaste la contraseña, cámbiala también en los demás servicios afectados.
- Contacta al proveedor oficial: si ya no puedes acceder, utiliza el procedimiento de recuperación del servicio. Si hay movimientos financieros sospechosos, contacta también a tu banco.
10. Preguntas frecuentes sobre la verificación en dos pasos
¿La verificación en dos pasos evita todos los hackeos?
No. Reduce el riesgo de accesos no autorizados, pero algunos ataques pueden aprovechar el phishing, el robo de sesiones, un dispositivo comprometido o métodos de recuperación débiles. Combínala con contraseñas únicas y buenas prácticas de seguridad.
¿Qué es mejor: SMS o una aplicación autenticadora?
En general, una aplicación autenticadora es preferible a los SMS cuando no puedes utilizar un método resistente al phishing. Las llaves de seguridad y las passkeys compatibles ofrecen una protección más sólida frente a muchas páginas falsas.
¿La autenticación en dos pasos es gratuita?
Muchos servicios la ofrecen sin costo adicional. Algunos métodos físicos, como las llaves de seguridad, requieren comprar un dispositivo compatible. Comprueba las opciones que ofrece cada plataforma.
¿Qué ocurre si pierdo el celular?
Depende del servicio y de los métodos de recuperación que hayas configurado. Puedes necesitar códigos de recuperación, otro dispositivo de confianza, una llave de seguridad o el proceso oficial de recuperación. Por eso conviene prepararlos antes de perder el teléfono.
¿Debo activar la verificación en dos pasos en todas mis cuentas?
Sí, siempre que el servicio la ofrezca y puedas configurarla de forma segura. Empieza por el correo principal, las cuentas financieras, las redes sociales, las cuentas de trabajo y los servicios que permiten recuperar otros accesos.
¿Una passkey es lo mismo que un código de verificación?
No. Una passkey utiliza criptografía vinculada al servicio y puede permitir el acceso mediante el bloqueo del dispositivo, una huella o el reconocimiento facial. Un código temporal es una credencial de un solo uso que se introduce durante el inicio de sesión.
¿Puedo usar la misma aplicación autenticadora para varias cuentas?
Sí, muchas aplicaciones permiten agregar cuentas de distintos servicios. Debes habilitar la autenticación en cada servicio y seguir sus instrucciones. Protege también el acceso a la aplicación y prepara una alternativa de recuperación.
¿Qué hago si recibo un código que no solicité?
No lo compartas ni lo introduzcas en ninguna página. Puede ser un error o indicar que alguien intenta iniciar sesión. Si se repite o recibes solicitudes de aprobación inesperadas, revisa la seguridad de la cuenta desde el sitio oficial y cambia la contraseña si sospechas que está comprometida.
Conclusión: añade una segunda barrera a tus cuentas
La verificación en dos pasos es una de las medidas más prácticas para mejorar la seguridad digital. Puede impedir que una contraseña robada sea suficiente para entrar en una cuenta y ayuda a proteger el correo, las redes sociales, los servicios financieros y las herramientas de trabajo.
Para obtener mejores resultados, utiliza passkeys o llaves de seguridad cuando estén disponibles, o una aplicación autenticadora como alternativa sólida. Guarda los códigos de recuperación, revisa tus dispositivos de confianza y nunca compartas los códigos que recibes.
Empieza hoy por tu correo electrónico principal. Después, protege tus cuentas más importantes y revisa periódicamente los métodos de recuperación. Unos minutos de configuración pueden reducir considerablemente el riesgo de perder el acceso a tu información.
Fuentes oficiales y recursos de seguridad
- CISA: activa la autenticación multifactor.
- Google: seguridad de la cuenta y verificación en dos pasos.
- Microsoft: cómo usar la verificación en dos pasos.
- Google: información sobre claves de acceso (passkeys).
- CISA: guía sobre autenticación multifactor resistente al phishing (PDF en inglés).
- Apple: soporte oficial para seguridad y recuperación de cuentas.